¿De verdad no se sube nada?
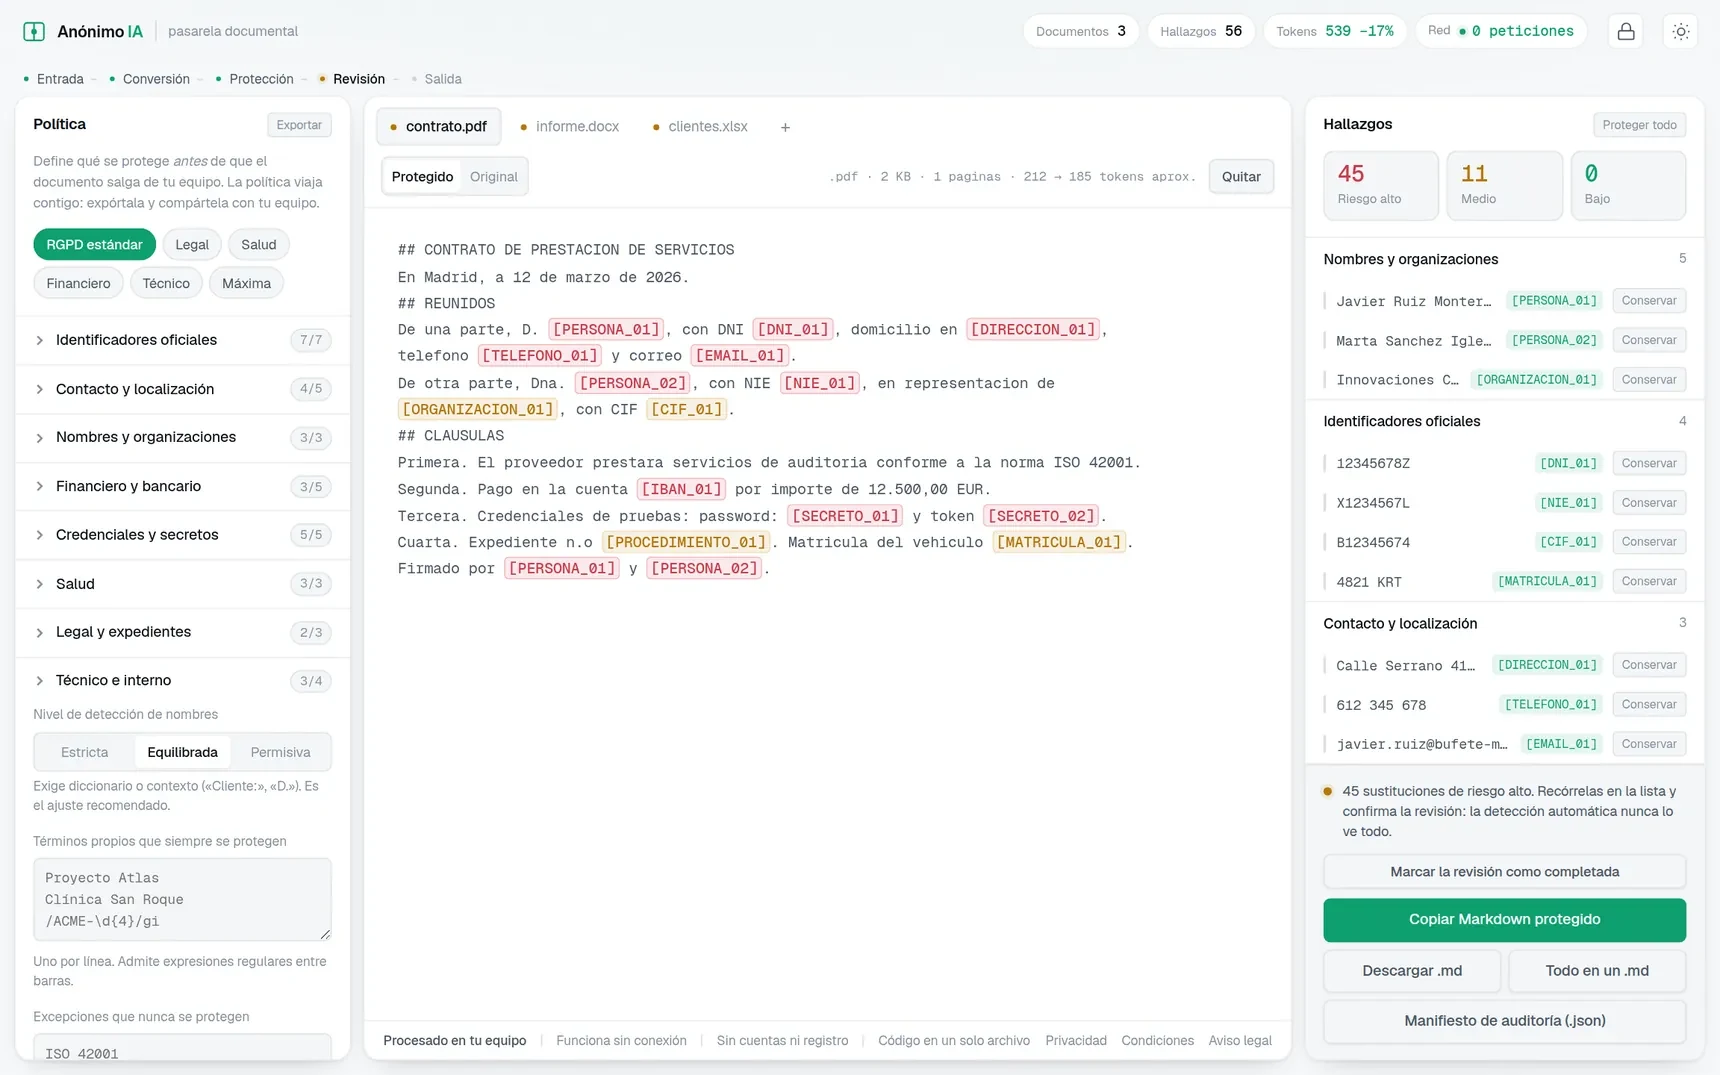
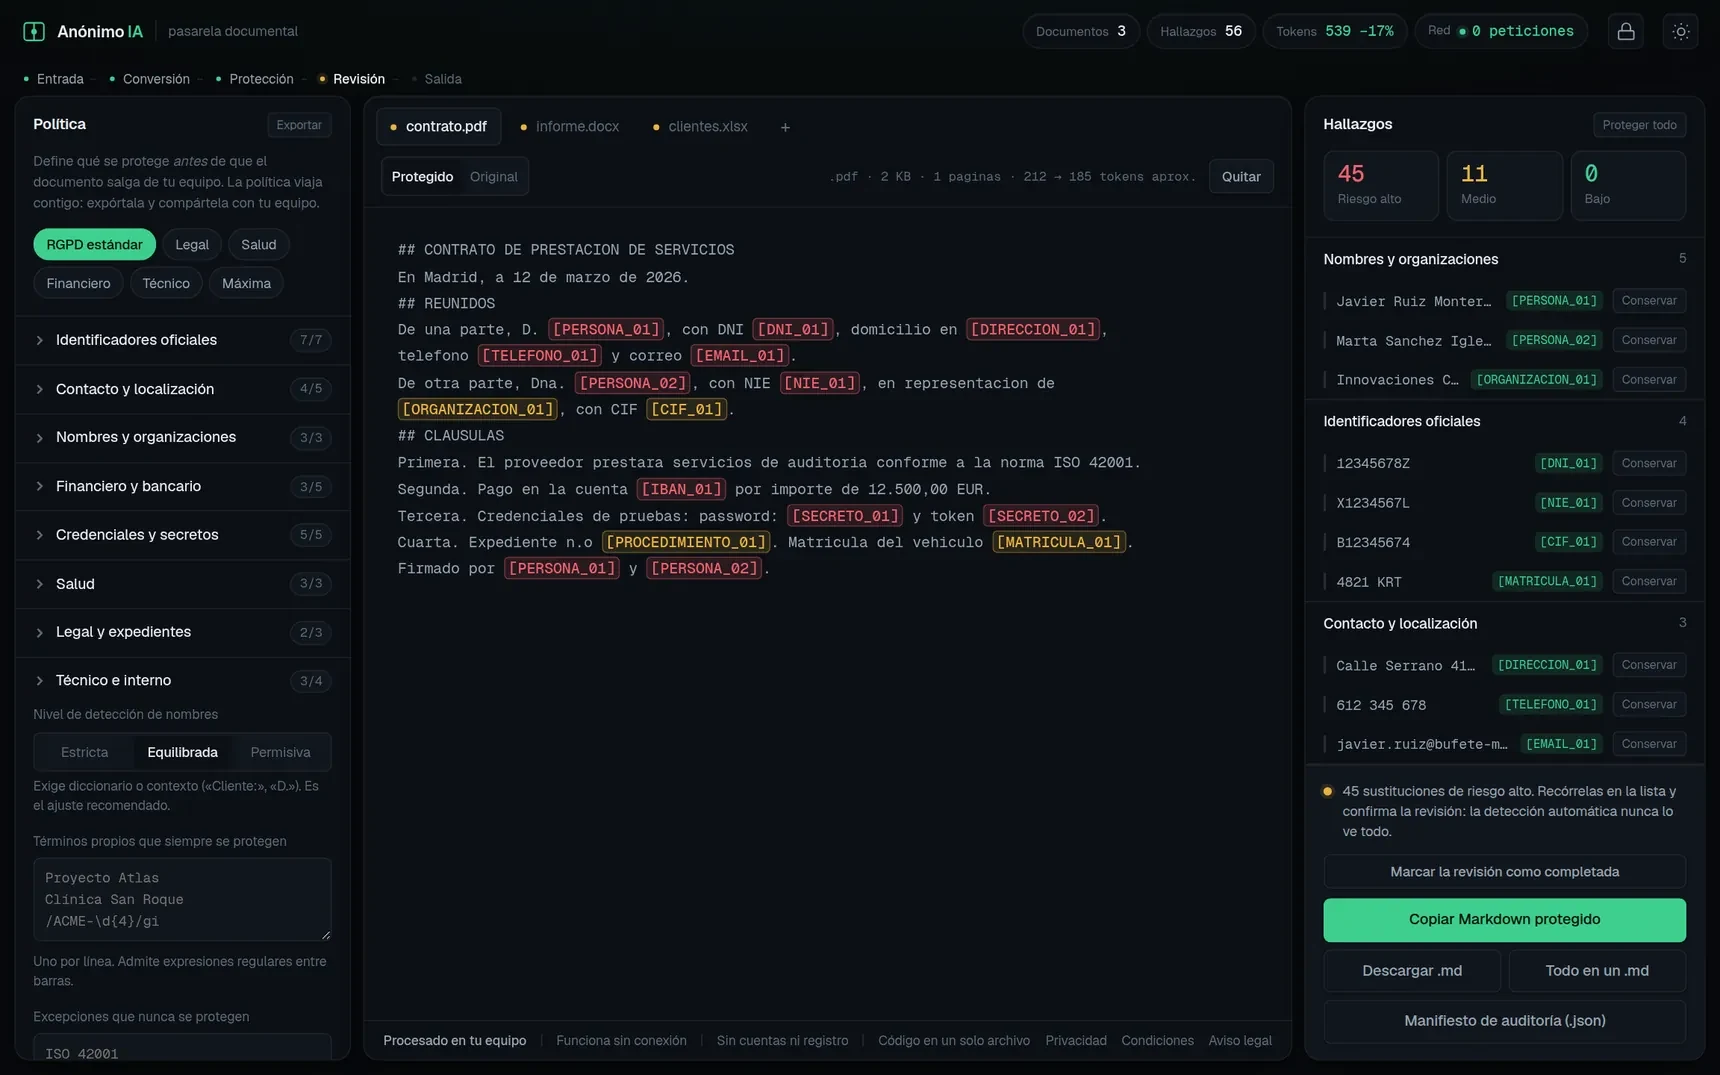
De verdad, y no hace falta que te fíes de nuestra palabra. Compruébalo en diez segundos: desconecta el wifi tras cargar la herramienta y sigue funcionando, o abre la pestaña de red de tu navegador y mira si sale algo. Tu documento se procesa dentro del navegador y no viaja a ningún servidor, ni nuestro ni de terceros. La única descarga posible es la del motor de reconocimiento de texto (OCR) para documentos escaneados, que se sirve desde nuestro propio sitio, se guarda una vez y nunca recibe tu documento. El contador de arriba a la derecha muestra en pantalla las peticiones de red y los intentos que la política de seguridad ha bloqueado.
¿Qué pasa si cierro la pestaña?
Desaparece todo: el documento, el texto protegido y la bóveda con las equivalencias. No hay copia en ningún servidor, porque no hay servidor. Lo único que sobrevive es tu política de protección, guardada en tu propio navegador. Si quieres conservarla o repartirla al equipo, la exportas a un archivo.
¿Tengo que copiar y pegar a mano?
Sí, y es a propósito. Cuando abres la compuerta tienes el texto protegido en un botón: copiarlo al portapapeles, descargarlo en .md o llevarte el lote entero en un solo archivo. Lo pegas en ChatGPT, Claude o el modelo que uses; cuando tengas la respuesta, la pegas de vuelta en la bóveda y pulsas «Devolver los datos reales» para recuperar los nombres. Ese paso manual es la garantía: una integración directa con la IA exigiría que la herramienta hablase con un servidor, y ahí se acaba la promesa de que no sale nada. Son diez segundos y sirve con cualquier modelo, también con el que uses el año que viene.
¿Y si se le escapa un dato?
Puede pasar, y por eso la herramienta no te deja saltarte la revisión. La detección automática es un filtro, no una certificación: encuentra lo que responde a un patrón, con dígito de control donde lo hay, pero un dato escrito de forma rara, un apellido poco común o un identificador partido en dos líneas pueden colarse. Lo que sí hace es ponértelo delante: cada hallazgo es revisable uno a uno antes de que salga nada, y la compuerta no se abre hasta que confirmas que lo has mirado. Esa confirmación queda en el manifiesto de auditoría con su hash. Si trabajas siempre con la misma nomenclatura, añádela a tus términos propios y deja de depender de la detección.
¿Sirve para el cumplimiento del RGPD o del Reglamento de IA?
Ayuda, no sustituye. Reduce lo que cedes a un tercero y deja constancia escrita de qué se protegió, con qué criterio y quién lo revisó, que es exactamente lo que se te va a pedir. De cara al Reglamento de IA es una medida de gobernanza sobre el uso de sistemas de terceros, no una conformidad en sí misma. Lo que sigue siendo tuyo: la base jurídica, el registro de actividades y la evaluación de impacto. Y ten presente que el resultado está seudonimizado, no anonimizado: sigue siendo dato personal.
Trabajo con documentos de mis clientes. ¿Puedo usarla?
Puedes, y este es el punto que suele importar más en un despacho: al usar Anónimo IA no nos conviertes en encargados del tratamiento. No hay tratamiento por nuestra parte porque los documentos no llegan a nosotros: no hay servidor que los reciba, no hay registro que los guarde y no hay nada que un contrato del artículo 28 tuviera que regular. Tú sigues siendo el responsable, o el encargado de tu cliente según el encargo, exactamente igual que antes de abrir la página. Lo que cambia es lo que le entregas al modelo de IA, que ese sí es un tercero real con su propio contrato, su retención y su política de entrenamiento. El resultado está seudonimizado, no anonimizado: sigue siendo dato personal y sigue cubierto por tu secreto profesional.
¿Puedo cambiar las reglas?
Todas. Las treinta se encienden y se apagan por separado, cada categoría elige su modo de sustitución —seudónimo, máscara, parcial o hash— y puedes añadir tus propios términos: el nombre de un proyecto, una marca interna, la nomenclatura de tus expedientes. Vienen seis perfiles hechos para no empezar de cero. La política entera se exporta a un archivo, así la versionas, la repartes y todo el equipo trabaja con el mismo criterio.
¿Cuántos documentos aguanta?
No hay límite impuesto ni cuota que gastar. El techo es la memoria de tu equipo: un contrato de cien páginas o un lote de veinte documentos entran sin problema. Y todos comparten la misma bóveda, así que el mismo cliente lleva la misma etiqueta en los veinte.
¿Puedo instalarlo en mi empresa?
Sí, y sin que IT tenga que instalar nada. Es un solo archivo HTML sin dependencias: ni servidor, ni base de datos, ni conexión a internet. Tenéis tres formas de repartirlo, de menos a más formal: dejarlo en una carpeta compartida y que cada uno lo abra con doble clic; publicarlo en vuestra intranet, para actualizarlo en un sitio y que todos tengan la versión buena; o alojarlo en vuestro dominio. Si además queréis vuestra marca y vuestras propias reglas —códigos internos, nomenclatura de expedientes o nombres de clientes—, eso es la instancia de organización.
¿Con esto ya cumplo el Reglamento de IA?
No, y conviene decirlo claro. Anónimo IA reduce el riesgo de un momento concreto, el de pegar datos personales en una IA, y te deja un manifiesto que sirve como evidencia de que lo hiciste. Pero el Reglamento pide bastante más: inventario de los sistemas de IA que usa la empresa, clasificación de cada uso por nivel de riesgo, formación acreditada del personal (artículo 4, vigente desde febrero de 2025 y sin umbral de tamaño) y transparencia del contenido generado (artículo 50, desde agosto de 2026). Eso es una auditoría, y la hacemos en auditoriadeia.es desde 900 €. Usar esta herramienta no te obliga a contratarla.
¿Tenéis herramientas para unir, dividir o comprimir un PDF?
Sí, dieciséis, y funcionan con el mismo principio que esta: el archivo no sale de tu equipo. En herramientas tienes unir, dividir, ordenar, eliminar y extraer páginas, rotar, comprimir, JPG a PDF, PDF a JPG, PDF a texto, numerar, marca de agua, firmar a mano, eliminar metadatos y comprimir imágenes. Gratis y sin registro. Son útiles justo antes de pasar un documento por aquí: primero lo dejas como necesitas, después le quitas los datos.
La lista completa, con lo que no ofrecemos y el motivo de cada caso, está en la página de herramientas. Y en guías explicamos qué implica subir un documento con datos personales a una web.
Si el documento va pseudonimizado, ¿ya no hay datos personales para la IA?
No exactamente, y conviene decirlo con precisión. La pseudonimización reduce mucho la exposición, pero el Tribunal de Justicia de la UE aclaró en su sentencia de 4 de septiembre de 2025 (C-413/23 P) que unos mismos datos pseudonimizados pueden ser personales para quien conserva la clave de reidentificación y no serlo para un tercero que no puede razonablemente reidentificar. Es decir: la evaluación depende del contexto, del destinatario y de la posibilidad razonable de reidentificar. Anónimo IA hace la capa técnica bien: motor de detección, sustitución coherente, bóveda que solo vive en tu navegador y evidencia autoverificable. Lo que corresponde a cada empresa es documentar el resto del análisis en su propio registro y política, no dar por hecho que un texto etiquetado deja de ser dato personal en todos los casos.
 Recursos humanosNóminas, contratos, CV, procesos de selección
 Asesorías y gestoríasExpedientes de clientes, modelos tributarios, laborales
 Financiero y segurosPólizas, expedientes bancarios, informes de siniestros
 Despachos de abogadosDemandas, escritos judiciales, expedientes
 SaludHistoriales, informes clínicos, consentimientos
 AdministraciónSolicitudes, resoluciones, notificaciones
 Atención al clienteCorreos, tickets, transcripciones
 InmobiliarioContratos, tasaciones, expedientes
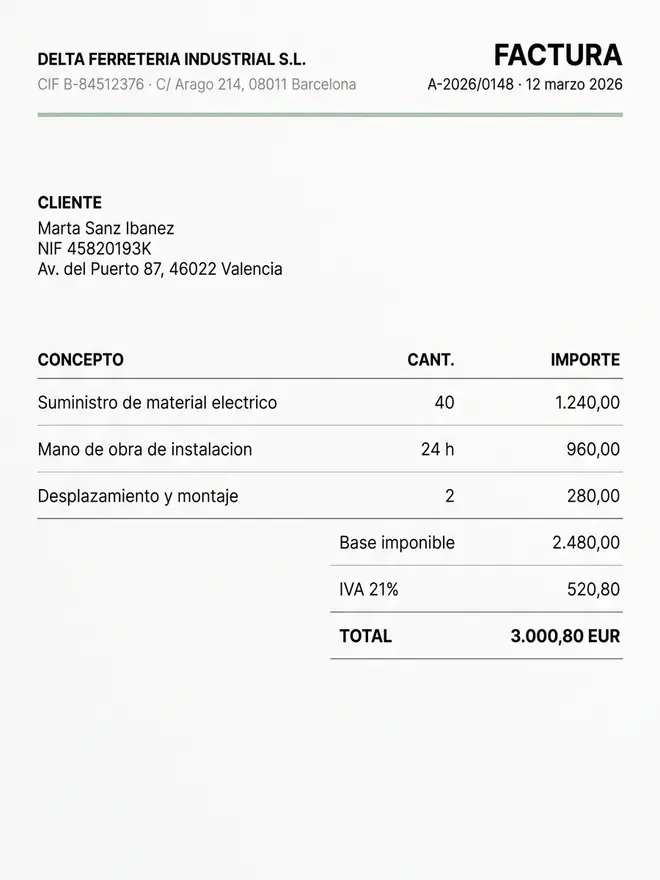
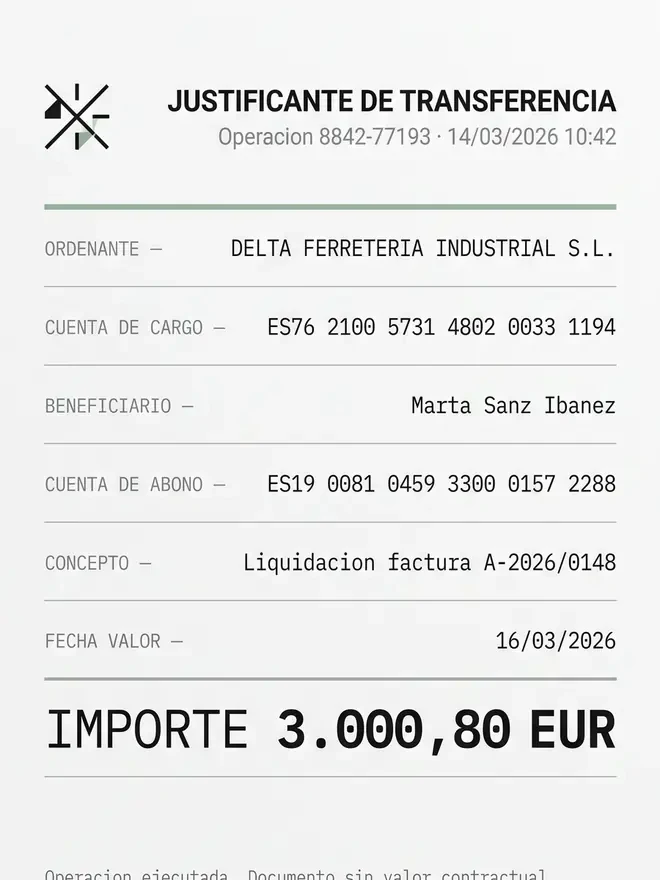
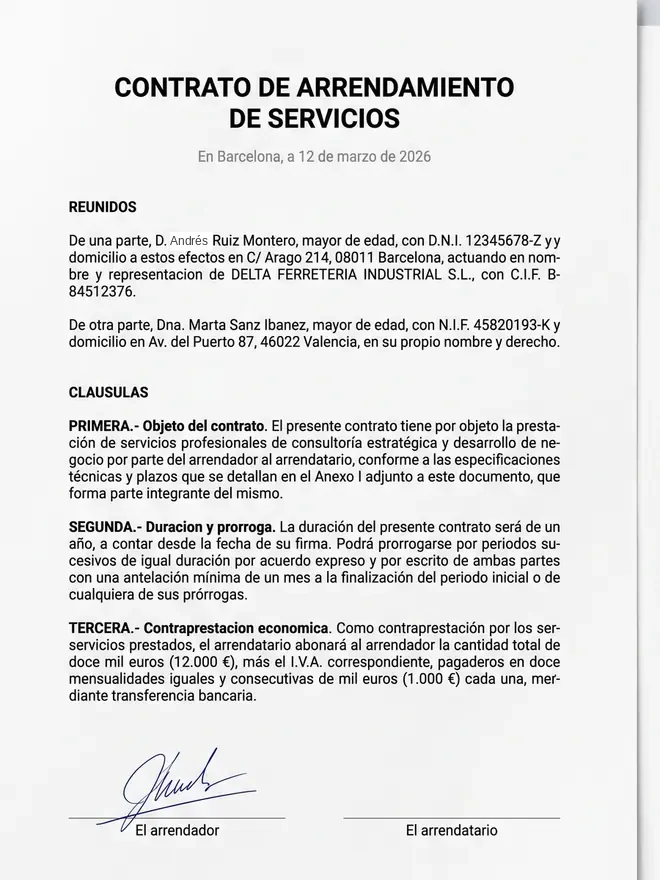
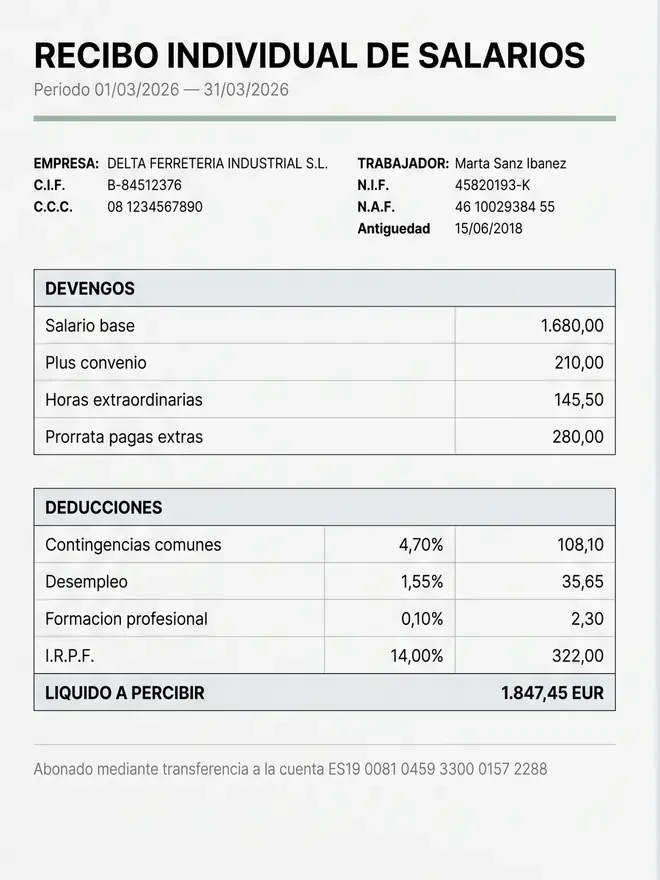
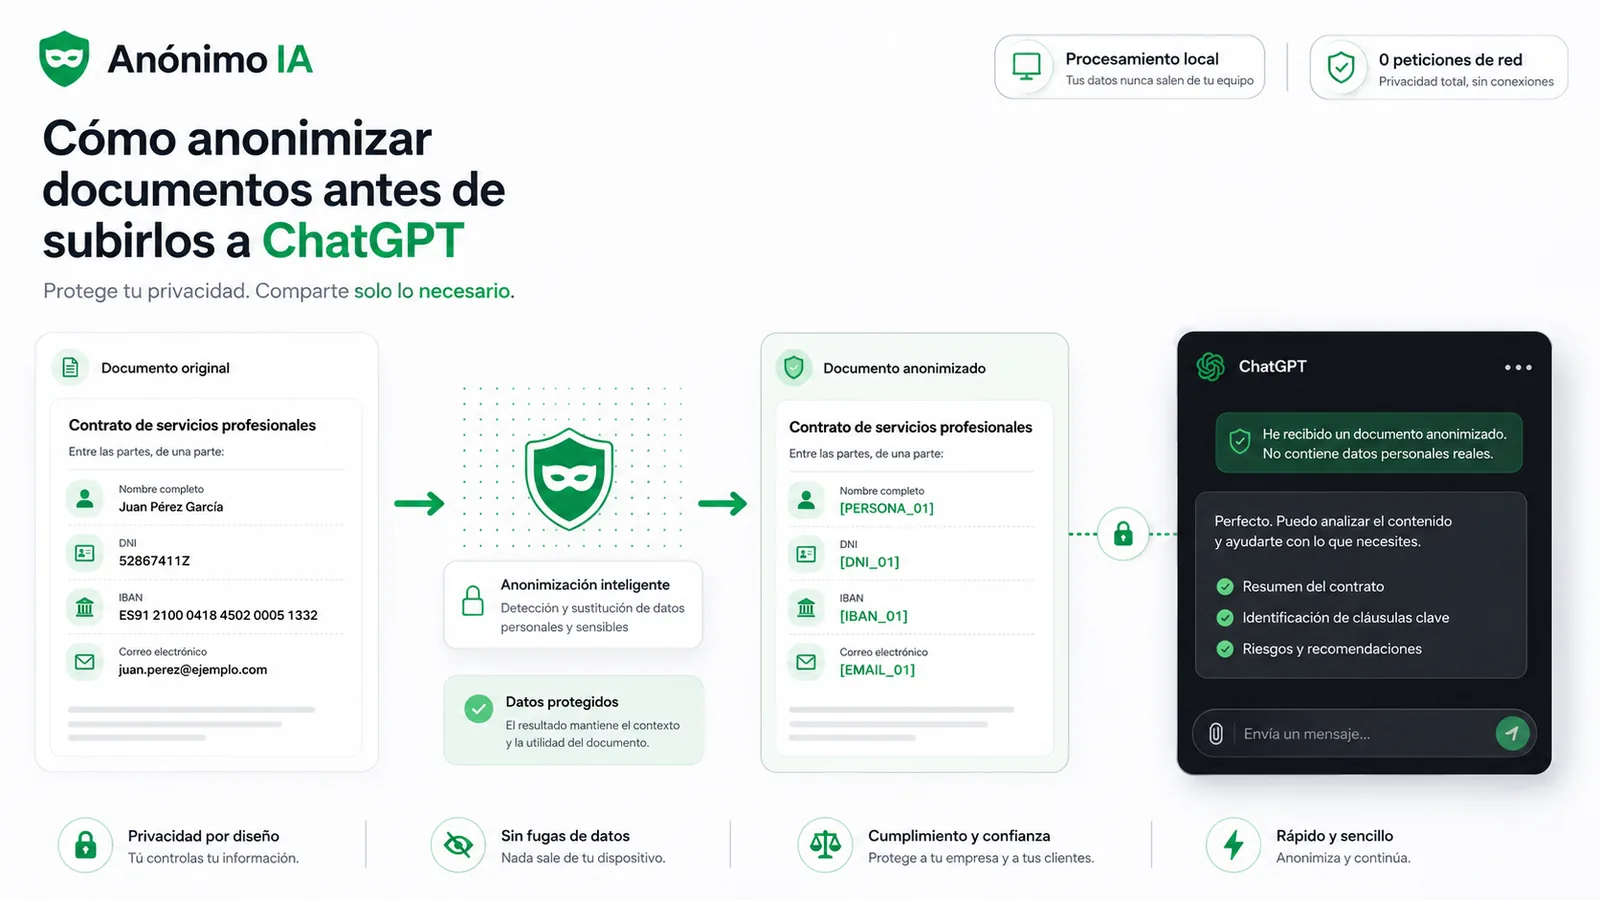 Anonimizar cualquier documento antes de ChatGPT
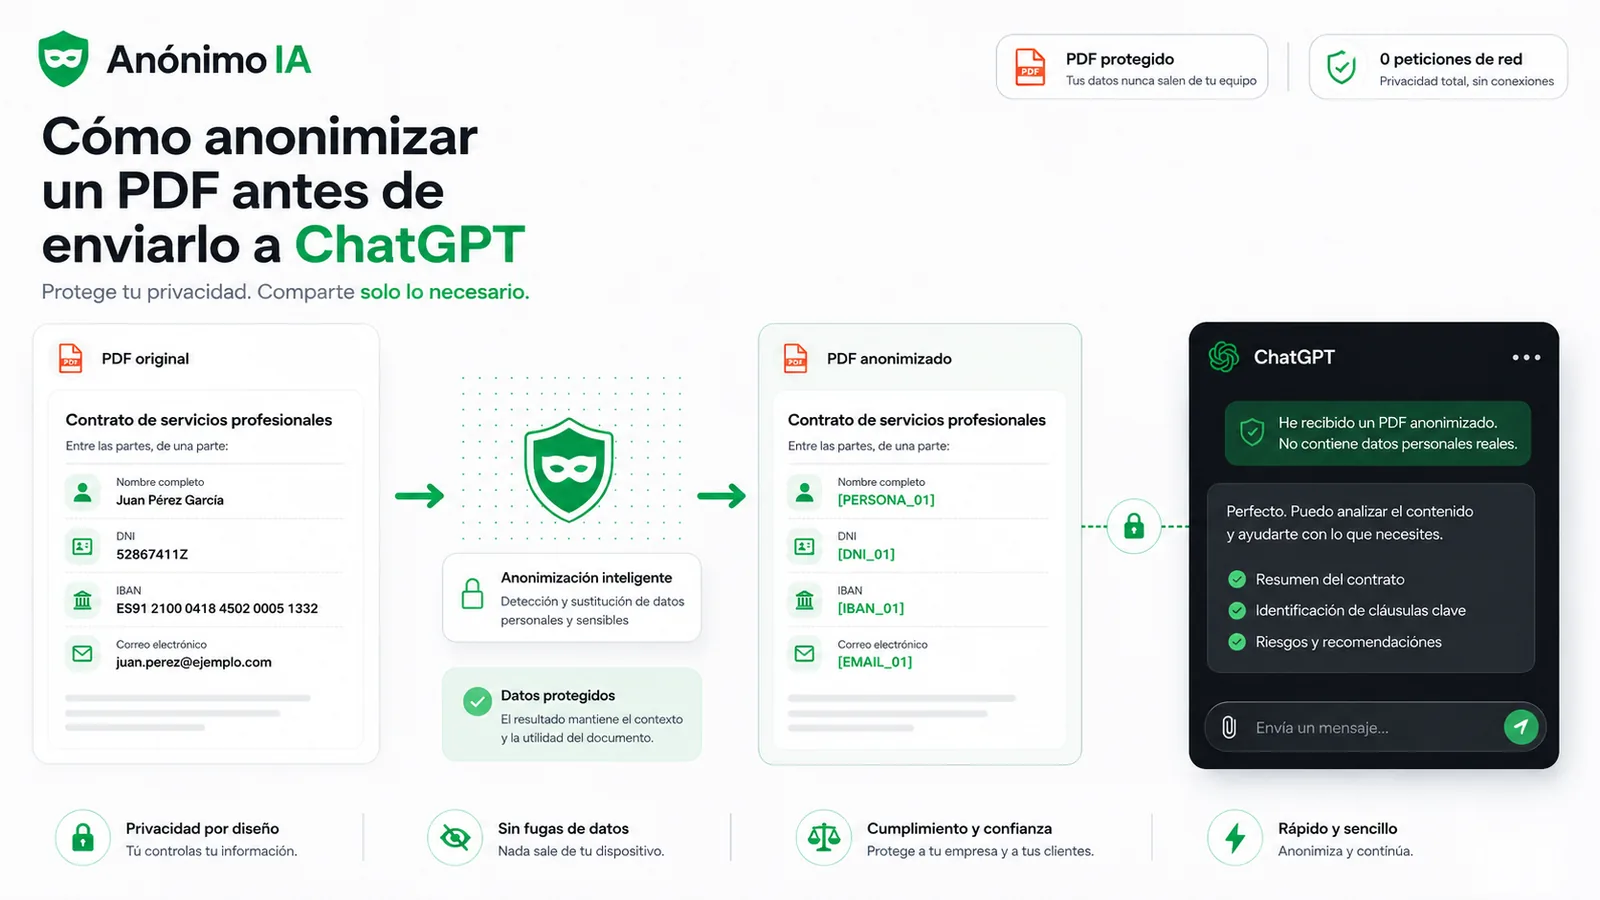 Anonimizar un PDF antes de ChatGPT
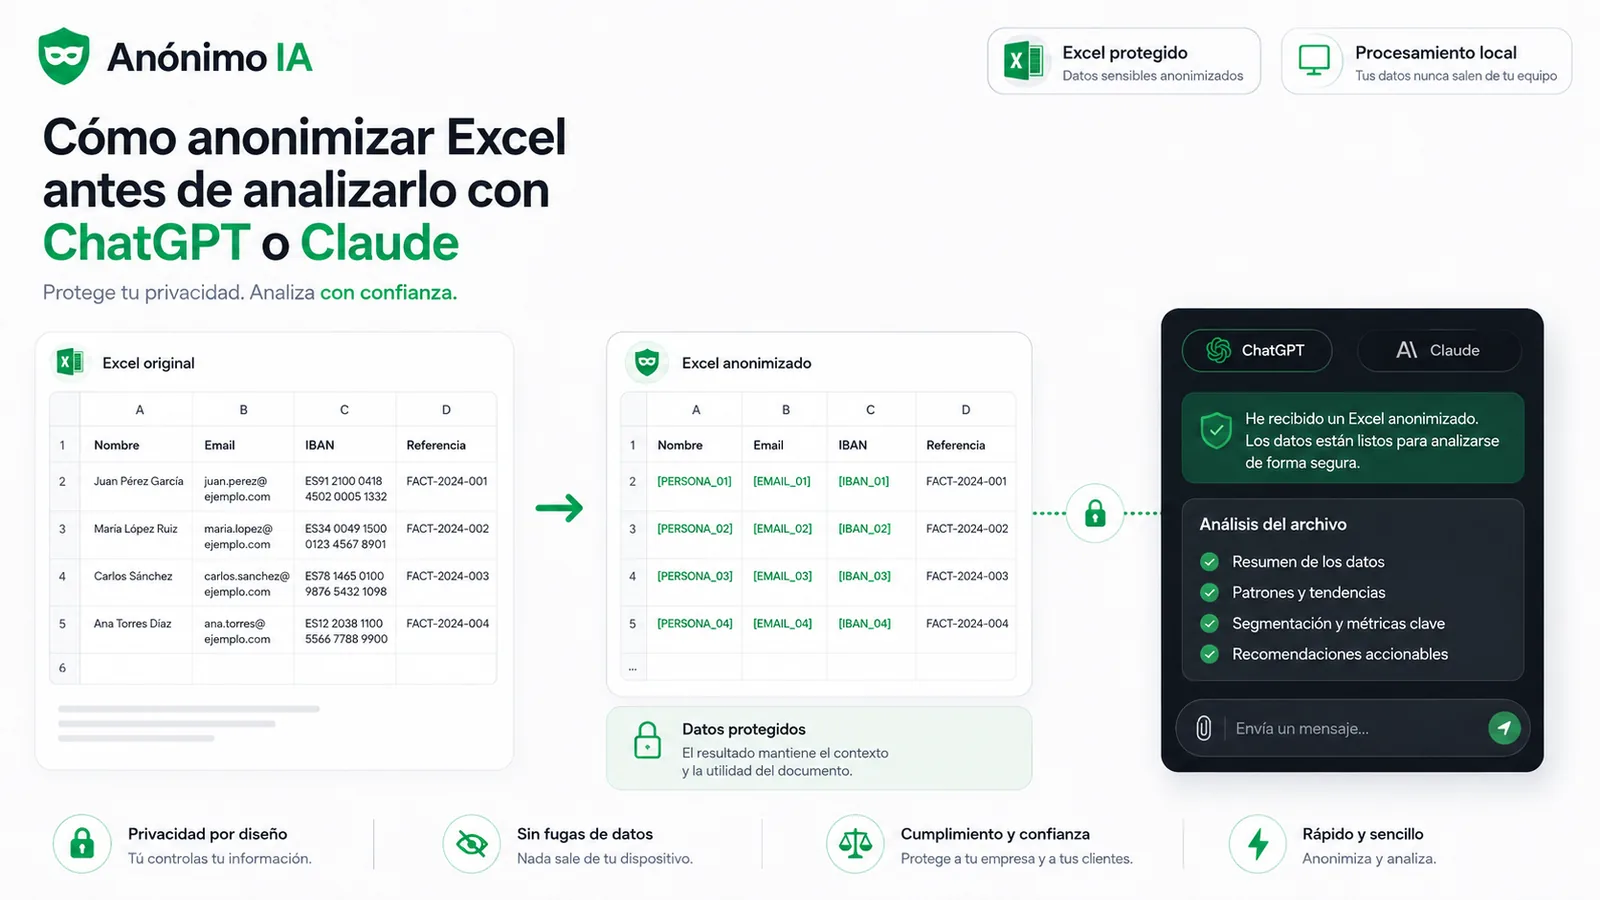 Anonimizar un Excel para ChatGPT o Claude
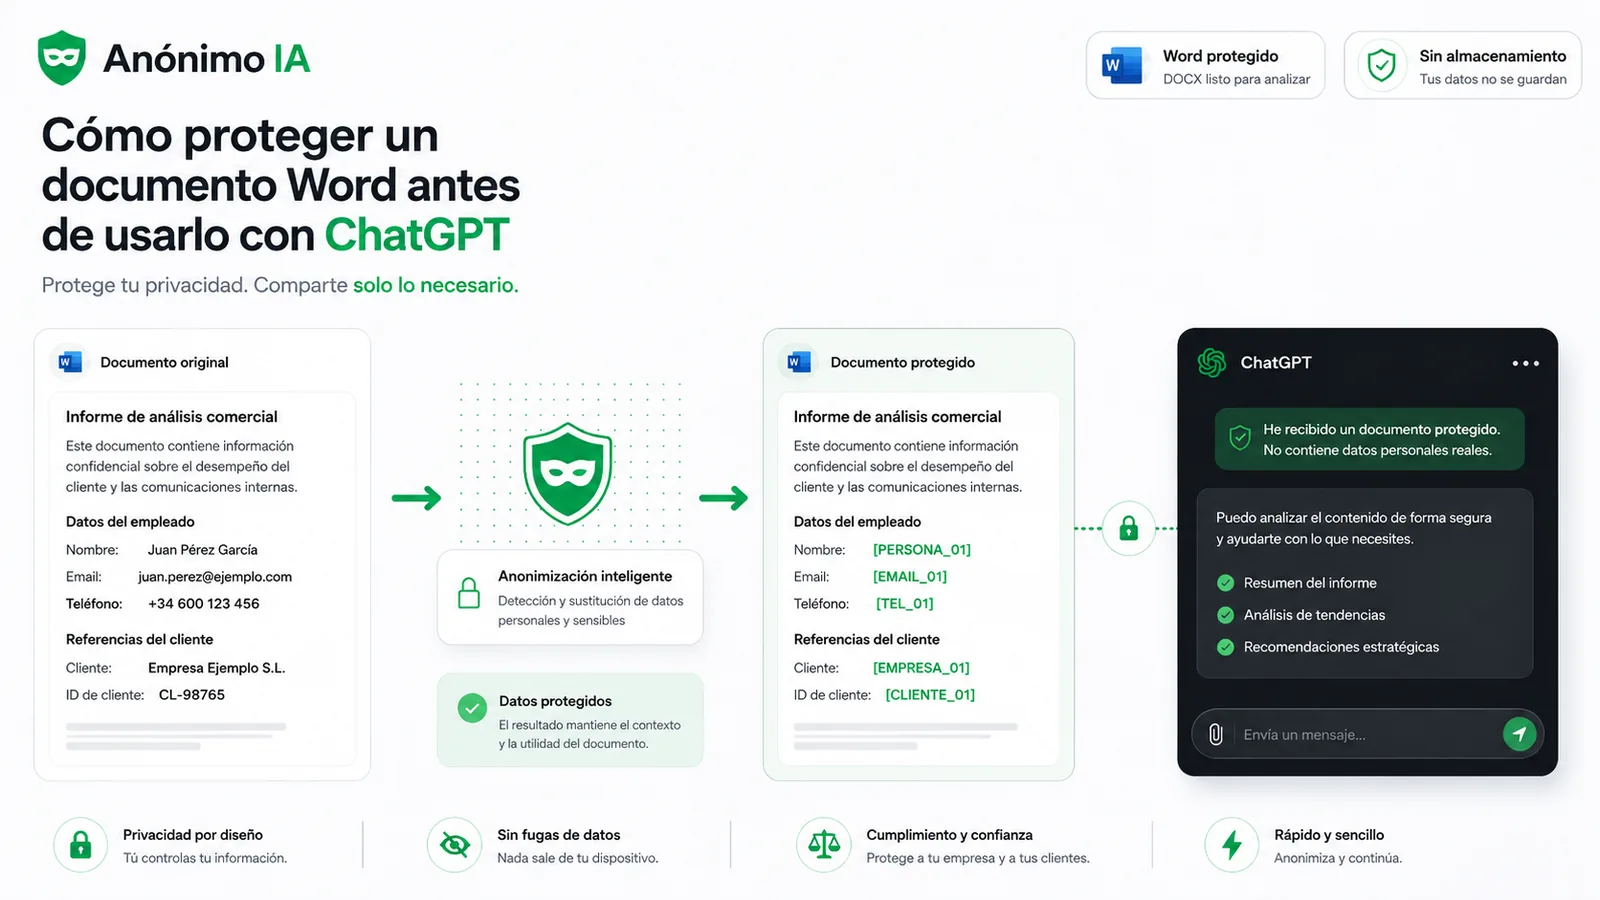 Proteger un Word antes de ChatGPT
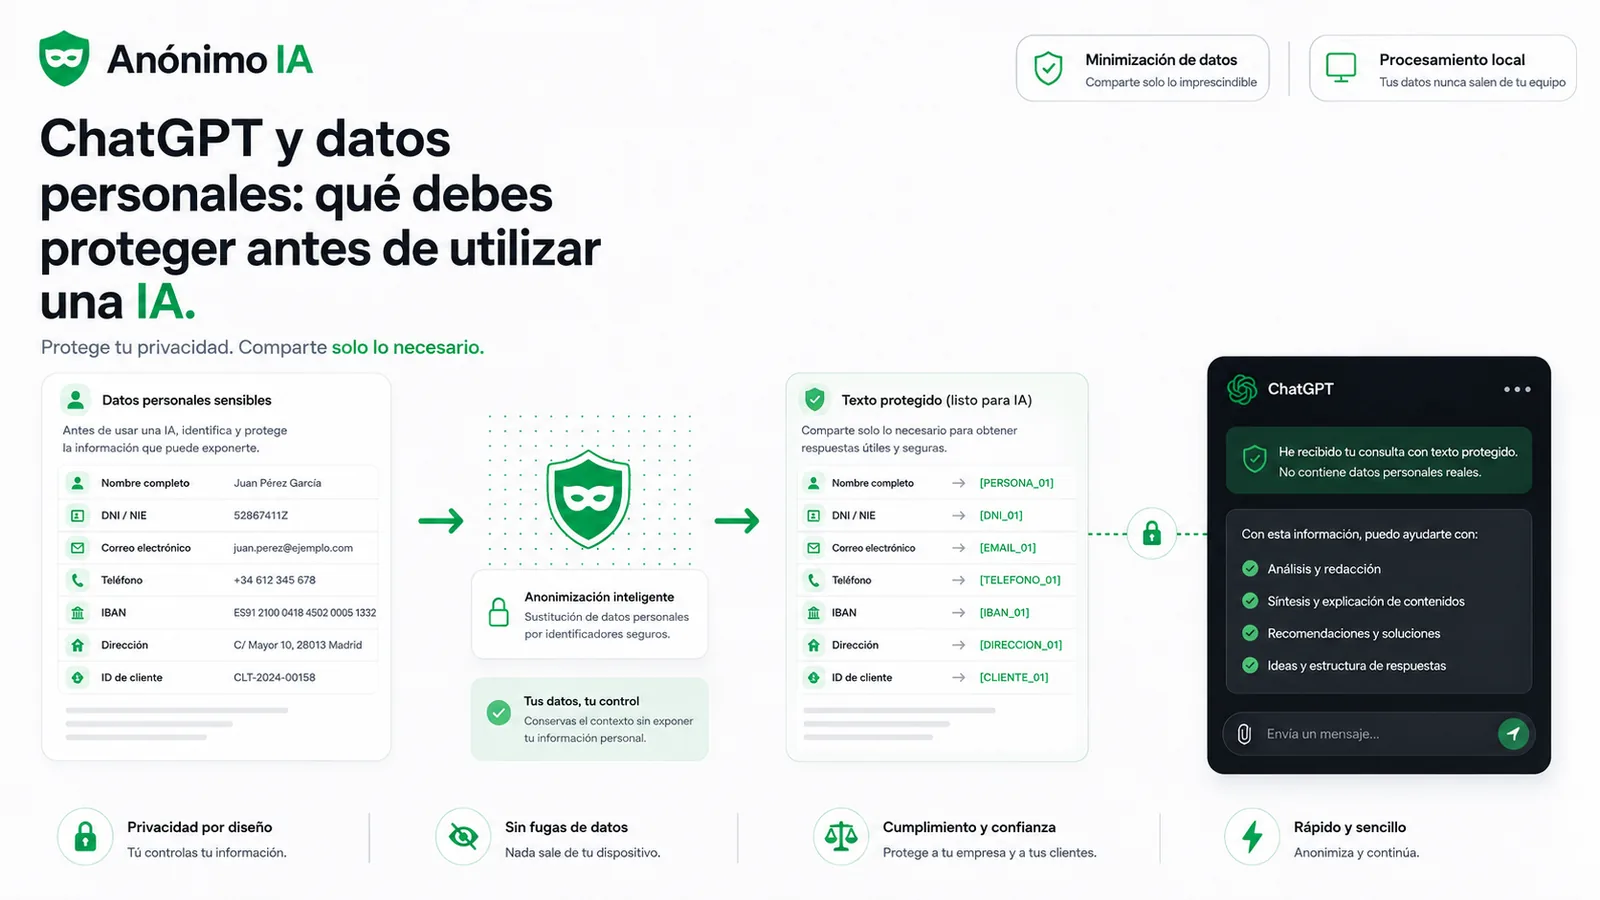 Qué datos proteger antes de usar una IA
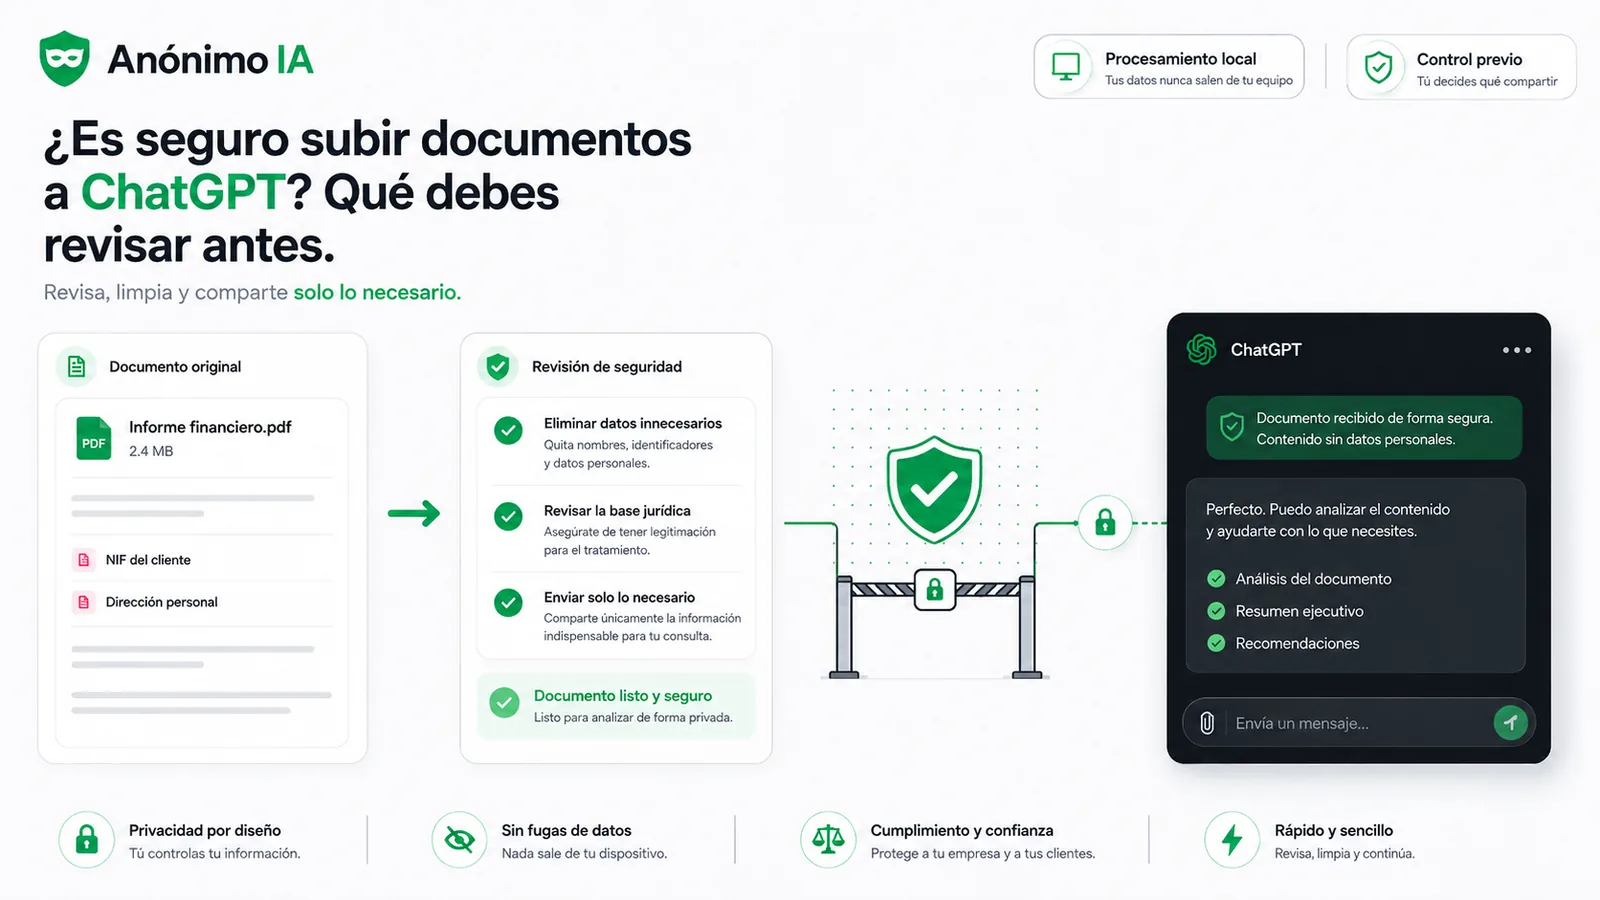 ¿Es seguro subir documentos a ChatGPT?